Double authentification en entreprise : MFA, passkeys et plan en 30 jours pour une PME
Le piratage de compte est devenu la première menace pour les entreprises françaises. La double authentification le stoppe presque toujours, à condition de choisir la bonne méthode, de commencer par les bons comptes et de verrouiller la procédure de récupération.
Lundi matin, la comptable reçoit un e-mail de votre fournisseur habituel : nouveau RIB, merci de mettre à jour. Le message vient bien de sa vraie adresse. Sa messagerie a été piratée la semaine précédente avec un simple mot de passe, et l’attaquant s’en sert maintenant pour détourner vos paiements. C’est la menace numéro un des entreprises françaises.
La double authentification, ou authentification multifacteurAuthentification multifacteur (MFA)Connexion qui exige au moins deux preuves d’identité de natures différentes (ce que vous savez, ce que vous possédez, ce que vous êtes), pour qu’un mot de passe volé ne suffise plus. (MFA), est la parade la plus efficace et la moins chère. Ce guide vous aide à choisir la bonne méthode, à la déployer en 30 jours dans une PME et à éviter l’erreur que les attaquants exploitent le plus : une procédure de récupération bâclée.
Pourquoi le mot de passe seul ne suffit plus
Un mot de passe est un secret partagé avec des dizaines de services : il suffit qu’un seul le perde. Cybermalveillance.gouv.fr cite toujours les mêmes portes d’entrée : hameçonnage, mot de passe trop simple, mot de passe réutilisé sur un site piraté, appareil compromis.
- Les fuites et le bourrage d’identifiants. Les bases volées circulent, et des robots testent automatiquement chaque couple identifiant et mot de passe sur d’autres services : c’est le credential stuffingBourrage d’identifiants (credential stuffing)Attaque automatisée qui teste en masse, sur un site, des couples identifiant et mot de passe volés ailleurs, en pariant que les utilisateurs réutilisent les mêmes mots de passe.. Le mot de passe d’un site de loisirs devient celui de la messagerie professionnelle.
- Les infostealers. Un infostealerInfostealer (voleur d’informations)Logiciel malveillant spécialisé dans le vol rapide des mots de passe enregistrés, cookies de session, portefeuilles de cryptomonnaie et données du navigateur, revendus ensuite sur des marchés criminels. est un logiciel malveillant, souvent caché dans un logiciel gratuit piégé, qui aspire les mots de passe enregistrés dans le navigateur. Il vole aussi les cookies de session : le CERT-FR rappelait dès 2022 qu’une session dérobée, déjà authentifiée, permet de contourner la MFA.
- L’hameçonnageHameçonnage (phishing)Escroquerie qui imite un expéditeur de confiance (banque, fournisseur, collègue) par e-mail, SMS, appel ou QR code pour pousser la victime à cliquer, à livrer ses identifiants ou à payer. (phishing). Pourquoi deviner un mot de passe quand on peut le demander sur une fausse page de connexion ?
Quels comptes protéger en premier
Commencez par les comptes dont la compromission coûte le plus cher :
- Les comptes d’administration : console Microsoft 365 ou Google Workspace, hébergeur, nom de domaine, pare-feu, sauvegardes.
- La messagerie : elle sert à réinitialiser tous les autres mots de passe et à tromper vos clients. Le même rapport signale une hausse de 93 % des fraudes au virement auprès des entreprises, souvent après le piratage d’une messagerie.
- Les accès à distance : VPN, bureau à distance, portail de télétravail.
- La banque : les banques appliquent déjà une authentification forte imposée par la directive européenne sur les services de paiement (DSP2). Votre travail consiste à activer l’application de validation pour chaque personne habilitée et à exiger une double validation des virements importants.
- Les outils en ligne : comptabilité, paie, CRM, réseaux sociaux de l’entreprise, plateforme de réservation ou de vente.
SMS, application, push, clé FIDO2, passkey : le comparatif
Toutes les méthodes bloquent un mot de passe volé. Elles ne résistent pas toutes à un faux site qui relaie votre saisie en temps réel vers le vrai.
| Méthode | Résistance à l’hameçonnage | Coût | Facilité au quotidien |
|---|---|---|---|
| Code par SMS | Faible : code interceptable, numéro détournable, saisissable sur un faux site | Nul | Très simple, mais dépend du réseau mobile |
| Application TOTP (code à 6 chiffres) | Moyenne : le code peut être saisi sur un faux site | Gratuit | Simple, fonctionne hors connexion |
| Notification push avec saisie d’un nombre | Moyenne : bloque la fatigue MFA, pas un faux site qui relaie | Souvent inclus dans l’abonnement | Très simple |
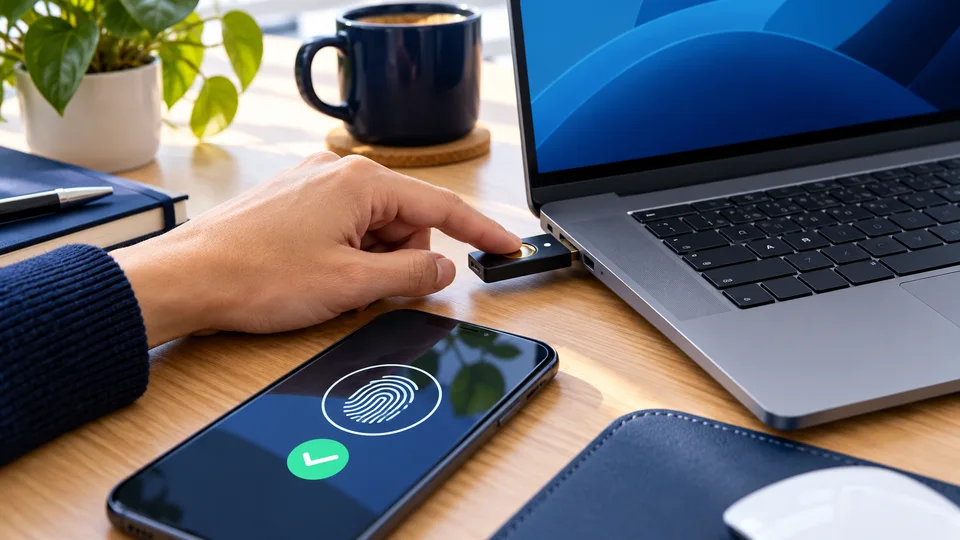
| Clé de sécurité FIDO2 | Forte : la clé ne signe que pour le vrai domaine | Achat d’une clé matérielle par personne, deux pour les administrateurs | Un contact ou un geste, à garder sur soi |
| Passkey | Forte : liée au domaine, rien à saisir | Nul sur les appareils récents | La plus simple : empreinte, visage ou code de l’appareil |
La CISA, l’agence américaine de cybersécurité, rappelle que les méthodes résistantes à l’hameçonnage ne sont sensibles ni à la fatigue MFA ni à la fraude à la carte SIM. Une passkeyPasskey (clé d’accès)Identifiant de connexion sans mot de passe, fondé sur une paire de clés cryptographiques : la clé privée reste sur votre appareil et se déverrouille par empreinte, visage ou code PIN. repose sur les mêmes standards FIDO2 et WebAuthn qu’une clé de sécurité : elle est conservée sur l’appareil ou synchronisée par un gestionnaire, alors que la clé physique ne quitte jamais votre poche.
Le SMS et la fatigue MFA
L’ANSSI est catégorique : elle recommande de ne pas utiliser le SMS comme moyen de recevoir un facteur d’authentification, à cause des faiblesses des réseaux téléphoniques et de la fraude à la carte SIM. Quant aux notifications push, elles ont créé une attaque à part entière : la fatigue MFA, qui consiste à bombarder la victime de demandes de validation jusqu’à ce qu’elle accepte.
La parade existe : imposer la saisie d’un nombre affiché à l’écran, que Microsoft Authenticator exige désormais, et apprendre à chacun à refuser toute demande qu’il n’a pas déclenchée.
Le plan de déploiement en 30 jours
Semaine 1 : les administrateurs
- Dressez l’inventaire des comptes critiques et de leurs titulaires.
- Séparez les comptes d’administration des comptes du quotidien, selon le principe du moindre privilègeMoindre privilègePrincipe selon lequel chaque utilisateur, application ou service ne reçoit que les droits strictement nécessaires à sa mission, et seulement pour la durée nécessaire..
- Équipez chaque administrateur de deux clés FIDO2 ou d’une passkey et d’une clé de secours. Microsoft exige déjà la MFA pour se connecter à ses portails d’administration (Azure, Entra, Intune depuis octobre 2024, centre d’administration Microsoft 365 depuis février 2025), et Google l’impose aux administrateurs de Workspace.
Semaine 2 : la messagerie
- Microsoft 365 : sans licence Entra ID P1, activez les paramètres de sécurité par défaut (gratuits). Ils imposent l’inscription à la MFA à tous, la MFA systématique aux administrateurs, et bloquent les anciens protocoles de messagerie (IMAP, POP, SMTP en authentification simple), qui permettent sinon de contourner la MFA. Avec une licence P1, utilisez l’accès conditionnel.
- Google Workspace : dans la console d’administration, rubrique Sécurité, Authentification, Validation en deux étapes, programmez l’application obligatoire avec une période d’inscription pour les nouveaux arrivants (de 1 jour à 6 mois), puis excluez les codes par SMS et appel.
- Prévenez les équipes une semaine avant, avec un mode d’emploi d’une page.
Semaine 3 : accès à distance, banque et outils en ligne
- Activez la MFA sur le VPN et le bureau à distance, ou supprimez les accès exposés inutiles.
- Faites le point avec votre banque sur les habilitations, les plafonds et la double validation des virements.
- Activez la MFA sur chaque outil en ligne, en privilégiant la connexion unique (SSO) par votre compte Microsoft ou Google quand l’outil le permet : un seul compte à protéger.
Semaine 4 : gestionnaire, récupération et contrôle
- Déployez le gestionnaire de mots de passe (voir ci-dessous).
- Rédigez la procédure de récupération et testez-la sur un compte.
- Vérifiez dans la console que chaque compte a bien deux méthodes enregistrées, et relancez les retardataires.
- Proposez les passkeys aux volontaires : elles deviendront progressivement la méthode par défaut.
Le gestionnaire de mots de passe, socle du dispositif
La MFA ne dispense pas d’un bon mot de passe : beaucoup de services n’ont pas encore de second facteur. La recommandation de la CNIL du 21 juillet 2022 vise, pour un mot de passe utilisé seul, l’équivalent de 12 caractères mêlant les quatre types, 14 sans caractère spécial, ou une phrase de passe de 7 mots, choisis au hasard. Elle ne recommande plus le changement périodique pour les comptes ordinaires, mais le maintient pour les comptes d’administration.
Personne ne retient cent mots de passe aléatoires : l’ANSSI recommande de fournir un coffre-fort de mots de passe aux utilisateurs. Choisissez une offre professionnelle qui permet de partager les accès d’équipe sans les envoyer par e-mail et de reprendre la main au départ d’un salarié, protégez le coffre lui-même par une phrase de passe et un second facteur. Les détails sont dans notre chapitre Mots de passe, MFA et passkeys.
Comptes de secours et récupération : la porte de derrière
Une MFA solide n’arrête pas un attaquant qui obtient sa réinitialisation. Le groupe Scattered Spider, décrit par la CISA, appelait le support informatique en se faisant passer pour un salarié afin de faire réinitialiser un mot de passe ou transférer la MFA vers un appareil qu’il contrôlait. Et en France, la CNIL a sanctionné France Travail de 5 millions d’euros le 22 janvier 2026 : des attaquants avaient usurpé des comptes de conseillers par ingénierie socialeIngénierie socialeEnsemble de techniques de manipulation qui amènent une personne à contourner elle-même la sécurité : révéler un mot de passe, valider un paiement, ouvrir une porte ou installer un logiciel., et la CNIL a jugé leurs modalités d’authentification insuffisamment robustes.
Votre procédure de récupération doit tenir en quelques règles :
- Deux méthodes enregistrées par personne, dont une hors du téléphone principal.
- Deux comptes d’administration de secours, réservés aux urgences, protégés par clé FIDO2 et surveillés : c’est la recommandation de Microsoft.
- Codes de secours imprimés ou rangés dans le gestionnaire, jamais dans la messagerie.
- Aucune réinitialisation sur simple appel ou e-mail : rappel au numéro connu de l’annuaire, validation par le responsable, ou présence physique.
- Alerte automatique au salarié et à l’administrateur à chaque changement de méthode MFA.
- Retrait des accès le jour même du départ d’un salarié.
Ce que disent l’ANSSI et la CNIL
- ANSSI (guide de 2021) : privilégier un facteur de possession, ne pas utiliser le SMS, fournir un coffre-fort de mots de passe, prévoir une méthode de récupération d’accès adaptée.
- CNIL : la recommandation de 2022 sur les mots de passe, puis une recommandation dédiée à la MFA adoptée le 20 mars 2025, qui signale notamment l’usage du téléphone personnel des salariés et le SMS comme points d’attention.
- Grandes bases de données : depuis le 30 avril 2025, la CNIL considère la MFA comme requise pour les accès à distance aux bases de plusieurs millions de personnes, et en fait un axe de contrôle en 2026.
Ces recommandations ne sont pas des lois, mais elles décrivent l’état de l’art que la CNIL attend pour respecter l’obligation de sécurité de l’article 32 du RGPD. Après une fuite, ne pas avoir activé la MFA sur un accès sensible pèse lourd. Si votre entreprise entre dans le champ de la directive NIS2, consultez aussi notre page NIS2.
Vos salariés doivent aussi savoir refuser une validation inattendue et reconnaître une fausse page de connexion : le module « Mots de passe, MFA et passkeys » de la KrakenShield Academy les y entraîne en quelques minutes, avec des mises en situation.
Une demande de validation que vous n’attendiez pas se refuse, puis se signale. Toujours. Même à 23 h, même si elle revient dix fois.
À retenir
- Un mot de passe seul ne protège plus : il fuit, se réutilise, se fait voler par un infostealer ou se donne sur un faux site.
- Priorités : comptes d’administration, messagerie, accès à distance et banque, avant les autres outils en ligne.
- Le SMS vaut mieux que rien, mais l’ANSSI recommande de ne pas l’utiliser ; seules les clés FIDO2 et les passkeys résistent à un faux site.
- Un gestionnaire de mots de passe pour toute l’équipe reste indispensable : un mot de passe long et unique par service.
- La récupération de compte est la porte de derrière : comptes de secours, codes rangés au coffre et vérification d’identité avant toute réinitialisation.
Questions fréquentes
La double authentification par SMS est-elle sûre ?
Elle bloque les attaques les plus simples, mais reste fragile : le SMS peut être intercepté, le numéro détourné par une fraude à la carte SIM, et le code saisi sur un faux site. L’ANSSI recommande de ne pas utiliser le SMS comme facteur d’authentification. Gardez-le seulement quand le service ne propose rien d’autre.
Quelle est la différence entre MFA et passkey ?
La MFA ajoute un second facteur au mot de passe : code, notification ou clé. La passkey remplace le mot de passe par une paire de clés cryptographiques stockée sur l’appareil, déverrouillée par empreinte, visage ou code. Elle réunit deux facteurs en un geste et ne fonctionne que sur le vrai site, ce qui la rend résistante à l’hameçonnage.
La double authentification est-elle obligatoire pour une entreprise ?
Il n’existe pas d’obligation générale. Mais le RGPD impose une sécurité adaptée au risque, la CNIL attend la MFA pour les accès à distance aux grandes bases de données, les banques appliquent déjà une authentification forte, et Microsoft l’exige pour ses portails d’administration. Pour un compte d’administration, c’est en pratique indispensable.
Que faire si un salarié perd son téléphone ou sa clé de sécurité ?
Il doit prévenir le support aussitôt. L’administrateur retire l’appareil perdu du compte, vérifie l’identité du salarié par un moyen indépendant (rappel au numéro connu, présence physique), puis l’aide à enregistrer une méthode de secours ou une nouvelle clé. D’où l’intérêt de toujours enregistrer deux méthodes par personne.
Faut-il encore changer ses mots de passe tous les 90 jours ?
Non pour les comptes ordinaires : la CNIL ne recommande plus le renouvellement périodique, qui produit des mots de passe prévisibles. On change immédiatement en cas de compromission, et régulièrement pour les comptes d’administration. Un mot de passe long, unique et rangé dans un gestionnaire protège mieux.
Sources
- CNIL, Délibération n° 2022-100 du 21 juillet 2022, recommandation relative aux mots de passe
- CNIL, Recommandation relative à l’authentification multifacteur (délibération n° 2025-019 du 20 mars 2025)
- CNIL, Consignes pour renforcer la sécurité des grandes bases de données (30 avril 2025)
- CNIL, Violation de données : sanction de 5 millions d’euros à l’encontre de France Travail (29 janvier 2026)
- ANSSI, Recommandations relatives à l’authentification multifacteur et aux mots de passe (ANSSI-PG-078, 8 octobre 2021)
- Cybermalveillance.gouv.fr, Rapport d’activité 2025 (mars 2026)
- CERT-FR, Menaces liées aux vols de cookies et contre-mesures (CERTFR-2022-CTI-005)
- CISA, Scattered Spider, avis AA23-320A (mis à jour le 29 juillet 2025)
- Microsoft Learn, MFA obligatoire pour les portails d’administration Azure et Microsoft 365
- Microsoft Learn, Paramètres de sécurité par défaut de Microsoft Entra ID